Настройка на двуфакторно удостоверяване
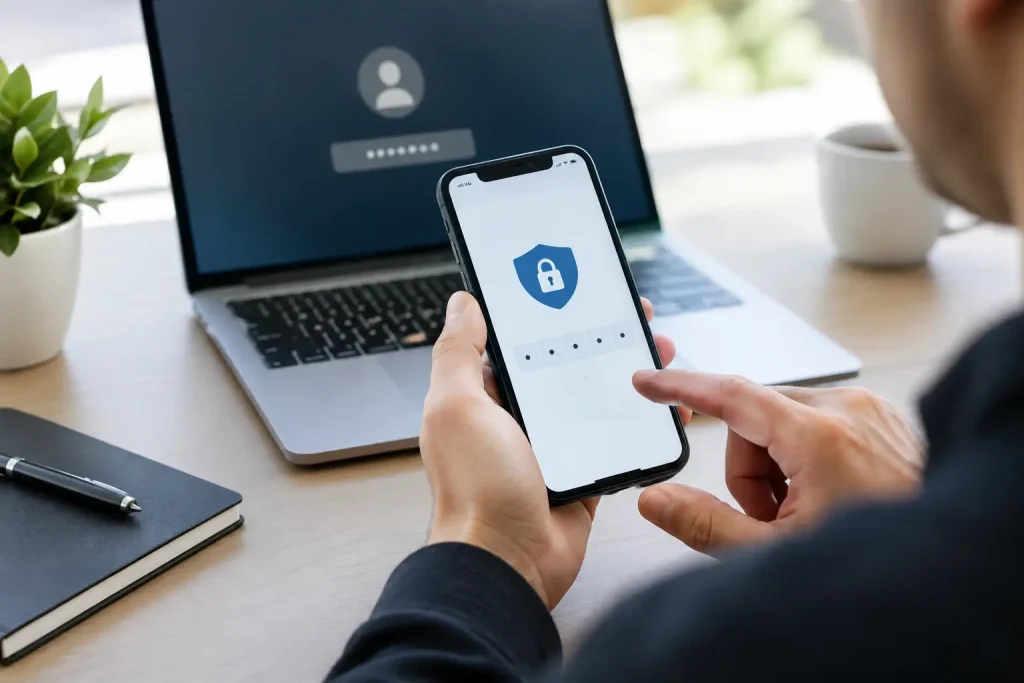
Когато служебният имейл бъде превзет, проблемът рядко остава само в една пощенска кутия. Нападателят може да поиска плащане от името на управителя, да изпрати фалшиви фактури до клиенти или да използва достъпа за възстановяване на пароли в други системи. Затова двофакторно удостоверяване настройка не е излишна IT процедура, а практична защита на ежедневната работа.
Паролата е нещо, което знаете. Вторият фактор е нещо, което притежавате – например телефон с приложение за потвърждение или хардуерен ключ. Дори паролата да попадне в чужди ръце, влизането не завършва без това второ потвърждение.
За малък офис най-добрият подход не е просто да включите функцията набързо. Нужно е настройката да бъде направена така, че да пази достъпа, без да блокира работата при загубен телефон, смяна на служител или проблем с приложение.
Кои профили трябва да защитите първо
Започнете от профилите, които дават достъп до останалите системи. На първо място е служебният имейл – Microsoft 365, Outlook, Google Workspace или друг използван доставчик. Чрез него обикновено се възстановяват пароли, получават се документи и се води основната кореспонденция с клиенти.
Следват администраторските профили: достъпът до сайта, хостинга, домейна, онлайн магазина, счетоводни или облачни системи. При WordPress особено важни са профилите с администраторски права. Един компрометиран администратор може да промени съдържание, да добави непознат потребител или да инсталира зловреден код.
Не е нужно всеки потребител да получи еднакви права. Служител, който чете и изпраща поща, няма причина да има достъп до DNS настройки на домейна или до панела на хостинга. Двуфакторната защита работи най-добре заедно с подредени потребителски роли.
Какъв втори фактор да изберете
Най-често използваният вариант е приложение за удостоверяване на телефон. То генерира кратък код или показва известие за потвърждение. Това е добър баланс между сигурност и удобство за повечето домашни потребители и малки екипи.
SMS кодът е по-добър от липса на защита, но не е предпочитаният вариант за важни профили. Номерът може да бъде прехвърлен към друга SIM карта чрез измама, а SMS понякога пристига със закъснение. Използвайте го като резервен метод, когато платформата го позволява, а не като единствен.
Хардуерният ключ е малко устройство, което се включва към компютъра или комуникира с телефона. Той е подходящ за собственик на фирма, администратор или човек с достъп до плащания, домейни и критични акаунти. Струва повече и изисква добра организация, но значително затруднява фалшивите страници за вход.
Има и вариант с потвърждение през приложение вместо въвеждане на код. Той е удобен, но има важно правило: не одобрявайте заявка за вход, която не сте започнали лично. Поредица от неочаквани известия може да означава, че някой вече разполага с паролата ви и разчита да натиснете „Одобри“ по навик.
Настройка на двуфакторно удостоверяване без пропуски
Процесът изглежда различно при отделните услуги, но логиката е една и съща. Влезте в профила, отворете настройките за сигурност и намерете секция като „Двуфакторно удостоверяване“, „Потвърждение в две стъпки“ или „Многофакторно удостоверяване“.
Първо проверете дали в профила са посочени правилен имейл за възстановяване и актуален телефон. След това добавете приложение за удостоверяване, като сканирате показания QR код. Приложението ще генерира код, който платформата иска, за да потвърди, че настройката е извършена на вашето устройство.
Не приключвайте веднага след първото успешно влизане. Добавете поне още един безопасен начин за възстановяване на достъпа: резервни кодове, второ служебно устройство или хардуерен ключ. Изтеглените резервни кодове не бива да остават в папка „Downloads“ или в същата пощенска кутия, която защитават. Съхранете ги в защитен мениджър на пароли или на сигурно физическо място, до което имат достъп само упълномощени хора.
Накрая излезте от профила и направете контролен вход. Така проверявате, че кодовете или известията работят, преди настройката да бъде приложена за всички в екипа. При фирмен имейл е разумно това да се направи първо с един или два профила, а след това поетапно за останалите.
Най-честият проблем: телефонът е сменен или изгубен
Много хора включват защита, но не планират какво се случва при нов телефон. Резултатът е познат: служителят не може да влезе в пощата, а работата спира точно когато чакат важен документ или клиентско запитване.
Преди да изтриете стария телефон, добавете новото устройство като метод за потвърждение. Проверете входа с него и едва тогава премахнете старото. Ако телефонът е изгубен, първата стъпка е да промените паролата на важните профили и да премахнете старото устройство от списъка с методи за вход, след като възстановите достъпа.
За фирма с повече от един човек е добре да има ясен отговор на въпроса кой може да помогне при заключен профил. Обикновено това е собственикът или определен администратор. Не разчитайте паролите и кодовете да се пазят в личен чат между колеги. При напускане на служител този навик създава реален риск.
Microsoft 365, Google и WordPress: различни места, една политика
При Microsoft 365 двуфакторната защита трябва да се мисли на ниво организация, а не само за отделния имейл. Администраторът може да изисква втори фактор за всички потребители, да контролира методите за вход и да следи за необичайни опити. Това е особено полезно за счетоводни къщи, кантори и кабинети, където пощата съдържа лични данни и чувствителни документи.
При Google профили проверете не само служебната поща, но и профилите, използвани за споделени файлове, рекламен акаунт или управление на бизнес услуги. Стар личен Google профил, с който е регистриран важен инструмент, често се оказва забравена слаба точка.
При WordPress двуфакторната защита се добавя чрез подходящ механизъм в самия сайт или чрез управляваната среда, ако хостингът предлага такава възможност. Тук трябва да се прецени кои роли я използват. Задължителна е за администратори и редактори с високи права. За клиенти на онлайн магазин настройката зависи от начина на работа и не бива да прави поръчката ненужно трудна.
Само двуфакторното удостоверяване няма да поправи стар WordPress сайт с уязвими плъгини, общи администраторски профили и липса на резервни копия. То е една важна част от защитата, заедно с обновяванията, ограничените права и възможността сайтът да бъде възстановен при инцидент.
Как да не превърнете защитата в пречка
Най-лошият вариант е да включите изискването за всички без подготовка и в понеделник сутрин да получите поредица от обаждания за блокирани имейли. Подгответе кратки инструкции за екипа, определете срок и обяснете какво трябва да направи всеки. Не е нужна техническа лекция – достатъчно е ясно да се каже къде се влиза, кое приложение се инсталира и към кого да се обърнат при проблем.
Избягвайте общи профили от типа office@ или sales@, в които влизат няколко души с една парола. Те правят двуфакторната защита неудобна и премахват проследимостта кой какво е направил. По-добре е всеки да работи със собствен профил, а общата поща да бъде достъпна през правилно настроени права и споделени кутии.
Също така не карайте служителите да използват личния си телефон без предварителна уговорка. За малък екип това често е практично решение, но трябва да има резервен процес при отпуск, напускане или повредено устройство. При по-чувствителни роли служебният телефон или хардуерният ключ са по-подходящи.
Кога е нужна помощ от IT специалист
Самостоятелната настройка е напълно възможна за един личен профил. Помощ е полезна, когато има няколко служители, фирмени имейли, различни администраторски акаунти и риск никой да не знае къде се пазят резервните кодове. Същото важи, ако сайтът вече е бил компрометиран или има съмнение за непознати входове.
Тогава задачата не е просто да се активира едно квадратче в настройките. Нужно е да се направи преглед на достъпите, да се премахнат ненужните профили, да се подготви възстановяване и да се тества работата след промяната. IT Doctor може да помогне дистанционно или на място в София, когато настройката засяга цялата офис среда и трябва да мине без излишно прекъсване.
Добре настроеният втори фактор не се усеща в нормалния работен ден. Той се появява за секунди при вход, но може да спести дни загубено време, неприятни обяснения с клиенти и възстановяване след чужд достъп.